Зміст
Усе, що чекає на вас у книзі «SQL Injection: захист баз даних»:
Розділ 1. Коли один рядок відкриває базу
Перший практичний розбір SQL Injection: як звичайне поле введення може вплинути на логіку SQL-запиту. На ізольованому навчальному прикладі читач побачить різницю між вразливим і захищеним підходами та навчиться пояснювати ризик зрозумілою мовою.
Розділ 2. Звідки приходять дані і де починається ризик
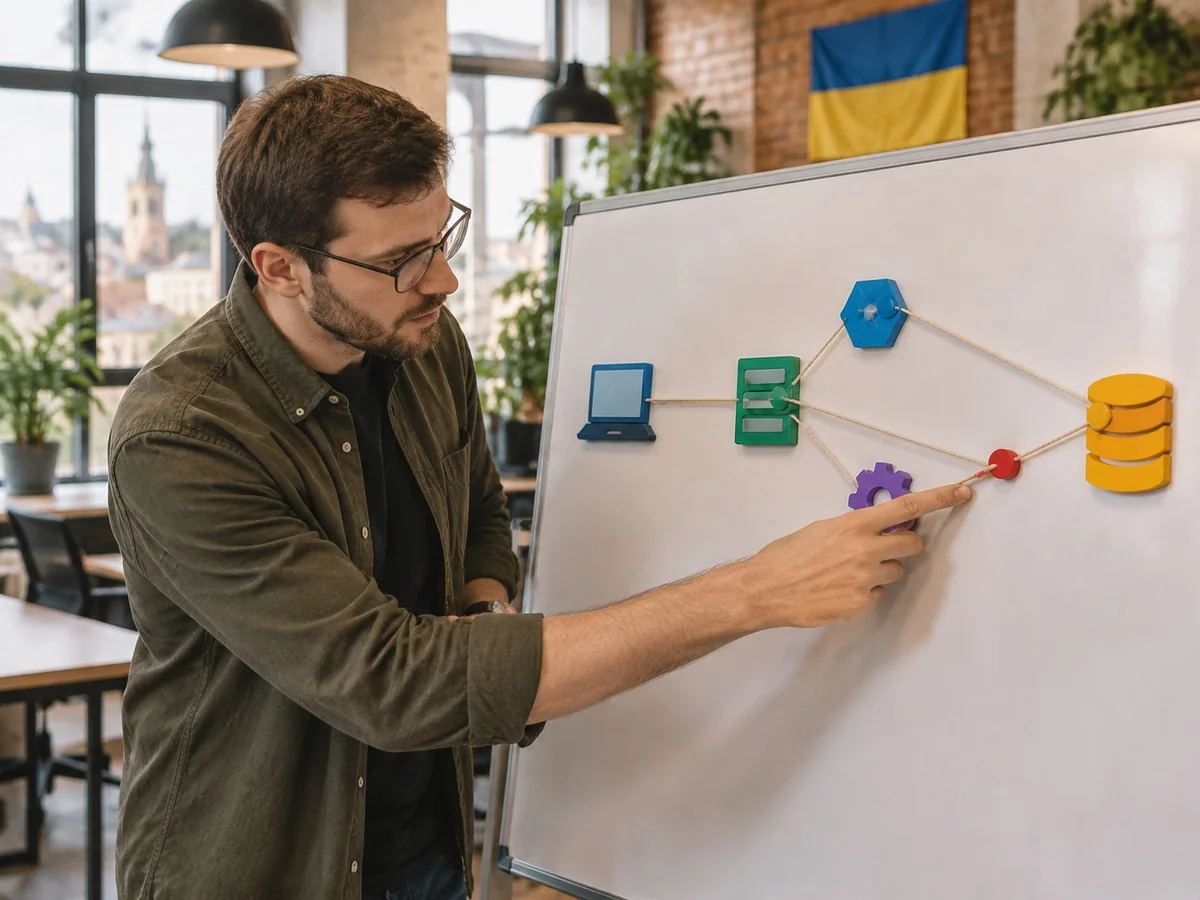
Розбираємо архітектуру вебзастосунку: клієнт, сервер, API, мережеві з'єднання та база даних. Читач навчиться простежувати шлях користувацького введення до SQL-запиту й позначати потенційні точки атаки на Threat Modeling Map.
Розділ 3. SQL-запит під мікроскопом
Пояснюємо, як застосунок формує SQL-запити, чим небезпечна конкатенація рядків і як змінюється поведінка запиту під впливом недовірених даних. На прикладах Python і C# читач навчиться розпізнавати помилки побудови запитів.
Розділ 4. Параметризовані запити як перша лінія оборони
Практикуємо параметризовані запити, підготовлені вирази та безпечну роботу з ORM. Порівнюємо реалізації, розбираємо типові помилки та створюємо шаблони захищеного доступу до даних.
Розділ 5. Коли звичайної перевірки недостатньо
Досліджуємо контекстну валідацію, коректне кодування, обробку помилок і безпечне формування динамічних SQL-конструкцій. Окремо розглядаємо SQL Server, фільтрацію введення та небезпеку хибного відчуття захищеності.
Розділ 6. Автентифікація, ролі та межі довіри
Будуємо захист навколо самої бази: надійна автентифікація, мінімальні привілеї, розмежування ролей і контроль доступу. Методологія Zero Trust допомагає перевіряти кожен запит на доступ, а не покладатися на довіру до внутрішньої мережі.
Розділ 7. Перевіряємо вразливості в контрольованому середовищі
Переходимо до безпечного тестування власних застосунків: визначення обсягу перевірки, підготовка лабораторії, пошук точок введення та аналіз результатів. Практичні сценарії демонструють, як перевіряти гіпотези без втручання в чужі системи.
Розділ 8. Інструменти тестувальника: від Kali до автоматизації
Знайомимося з інструментами перевірки SQL-ін'єкцій, навчальними вебсередовищами та сценаріями автоматизованого аналізу. На прикладах Kali Linux і bWAPP розглядаємо організацію лабораторних вправ, інтерпретацію результатів і документування знахідок.
Розділ 9. Аудит, журнали та сигнали атаки
Вчимося знаходити підозрілі закономірності в журналах застосунку й бази даних, налаштовувати сповіщення та відокремлювати реальні загрози від хибних спрацювань. Розглядаємо аудит вразливостей, контроль змін і метрики, які допомагають оцінити ризик для бізнесу.
Розділ 10. Захист у хмарі та безперервній розробці
Інтегруємо перевірки безпеки в CI/CD, автоматизуємо аналіз коду й залежностей та створюємо DevSecOps-процеси. Розглядаємо керування секретами, хмарні бази даних, ізоляцію середовищ і нові ризики, пов'язані з AI-інструментами та автоматично згенерованим кодом.
Розділ 11. Людський фактор і сценарії командної оборони
Досліджуємо, як соціальна інженерія, поспіх, помилки конфігурації та надмірна довіра створюють умови для компрометації баз даних. Практичні вправи Red Team проти Blue Team навчають розпізнавати сценарії загроз, перевіряти захист і координувати реагування.
Розділ 12. Від лабораторної помилки до стійкої системи
Завершуємо навчання комплексним проєктом: моделюємо загрози, тестуємо захищені запити, перевіряємо права доступу, налаштовуємо аудит і готуємо план реагування. Розбираємо документовані випадки SQL-ін'єкцій, причини невдалого захисту та способи зменшення технічних і бізнес-ризиків. Наприкінці — глосарій термінів, контрольні списки й підсумкові Executive Summary.
Про цю книгу
SQL-ін'єкція починається не з хакерського інструмента, а з одного неправильно побудованого запиту. Іноді достатньо звичайного поля пошуку, щоб недовірене введення користувача змінило логіку звернення до бази даних. Якщо ви працюєте з вебзастосунками, пишете серверний код або відповідаєте за безпеку даних, така помилка може коштувати значно дорожче, ніж кілька рядків коду.
Найпідступніше те, що вразливість не завжди помітна під час звичайної роботи програми. Застосунок може правильно обробляти типові запити, але залишатися незахищеним від спеціально сформованого введення. Важлива деталь: параметризований запит відокремлює значення користувача від структури SQL-команди. Саме це принципово відрізняє його від простого видалення лапок або заборони спеціальних символів.
Розробники вебзастосунків, тестувальники, фахівці з кібербезпеки, адміністратори баз даних і технічні керівники знайдуть тут практичний шлях від розпізнавання SQL-ін'єкцій до побудови багаторівневого захисту. Ви навчитеся знаходити небезпечні конструкції в коді Python і C#, перевіряти власні системи в ізольованому середовищі, налаштовувати ролі та привілеї, читати журнали аудиту й інтегрувати перевірки безпеки в DevSecOps. Результатом стане не набір розрізнених порад, а зрозуміла модель захисту, яку можна застосовувати під час розробки, тестування й експлуатації.
Система К.О.Д.І.: чотири рівні захисту від SQL-ін'єкцій
Методика К.О.Д.І. Допомагає не зосереджуватися на окремому підозрілому рядку, а перевіряти весь шлях даних — від моменту введення до отримання результату з бази.
- К — Контекст — Ви визначите архітектуру вебзастосунку, простежите шлях даних від клієнта через сервер до бази даних і позначите межі довіри, щоб розуміти, де саме введення може вплинути на SQL-запит. Тут важливо побачити всі три основні компоненти системи, а не лише форму на екрані.
- О — Оцінка — Ви знайдете точки введення даних, змоделюєте потенційні сценарії SQL-ін'єкцій і визначите ризики з урахуванням технічних наслідків та бізнес-контексту. Окремо оціните, які дані й функції можуть опинитися під загрозою.
- Д — Діагностика — Ви перевірите власні системи в ізольованому середовищі контрольованими тестами, проаналізуєте SQL-запити й журнали подій та навчитеся документувати виявлені проблеми. Перевірка має підтверджувати гіпотезу, а не перетворюватися на експеримент із реальними даними.
- І — Ізоляція — Ви побудуєте багаторівневий захист за допомогою параметризованих запитів, принципу найменших привілеїв, надійної автентифікації, розмежування ролей і сегментації доступу. Кожен компонент отримає лише ті права, які потрібні для його роботи.
Від першого вразливого запиту до архітектури стійкої бази даних
Усі 12 розділів утворюють послідовний маршрут: від розуміння механізму SQL-ін'єкції до самостійного проєктування системи захисту.
Розділ 1. Коли один рядок відкриває базу — Ви зрозумієте, що таке SQL-ін'єкція, як звичайне поле введення може змінити логіку SQL-запиту та чим відрізняється вразлива реалізація від захищеної на ізольованому навчальному прикладі.
Розділ 2. Звідки приходять дані і де починається ризик — Навчитеся простежувати рух даних через клієнт, сервер, API та базу даних, визначати межі довіри й створювати схему моделювання загроз із потенційними точками атаки.
Розділ 3. SQL-запит під мікроскопом — На прикладах Python і C# розберете структуру SQL-запитів, порівняєте конкатенацію з параметризацією та навчитеся знаходити небезпечні конструкції в коді.
Розділ 4. Параметризовані запити як перша лінія оборони — Опануєте параметризовані запити, підготовлені вирази та безпечне застосування ORM, навчитеся порівнювати реалізації й уникати типових помилок під час роботи з даними.
Розділ 5. Коли звичайної перевірки недостатньо — Розглянете контекстну валідацію, коректну обробку помилок і безпечне формування динамічних SQL-конструкцій. Також розберете обмеження фільтрації введення та особливості SQL Server.
Розділ 6. Автентифікація, ролі та межі довіри — Навчитеся налаштовувати автентифікацію, ролі та права доступу за принципом найменших привілеїв, застосовувати нульову довіру й перевіряти кожне звернення по доступ незалежно від розташування компонента в мережі.
Розділ 7. Перевіряємо вразливості в контрольованому середовищі — Зможете організувати контрольоване тестування власних вебзастосунків, підготувати ізольовану лабораторію, визначити межі перевірки та документувати результати без втручання в чужі системи або реальні виробничі дані.
Розділ 8. Інструменти тестувальника: від Kali до автоматизації — Познайомитеся з Kali Linux, bWAPP та іншими інструментами для контрольованого дослідження SQL-ін'єкцій. Практика охопить аналіз автоматизованих перевірок та оформлення звітів про вразливості.
Розділ 9. Аудит, журнали та сигнали атаки — Навчитеся аналізувати журнали застосунку й бази даних, розпізнавати підозрілі закономірності, налаштовувати аудит і сповіщення та пов'язувати технічні сигнали з ризиками для бізнесу.
Розділ 10. Захист у хмарі та безперервній розробці — Розберете інтеграцію SAST, DAST та аналізу залежностей у CI/CD, автоматизацію DevSecOps, захист секретів і ізоляцію хмарних середовищ. Окрему увагу приділено ризикам AI-інструментів і автоматично згенерованого коду.
Розділ 11. Людський фактор і сценарії командної оборони — Дослідите, як соціальна інженерія, людські помилки та надмірна довіра створюють умови для компрометації баз даних. Командні вправи Red Team і Blue Team допоможуть відпрацювати перевірку захисту та взаємодію під час інцидентів.
Розділ 12. Від лабораторної помилки до стійкої системи — Завершите навчання самостійним проєктуванням комплексу захисту: змоделюєте загрози, перевірите запити й права доступу, оціните залишкові ризики та підготуєте план реагування на інциденти. Контрольні списки й глосарій допоможуть систематизувати знання.
Практичні блоки доповнюють розбори випадків із кіберінцидентами, схеми моделювання загроз, командні сценарії Red Team проти Blue Team і короткі довідники із довідковими матеріалами. Після технічних блоків передбачено резюме для керівника: короткий висновок про те, що саме означає описана проблема для керівника та бізнесу.
Перші хвилини з К.О.Д.І.: перевірте, де ваші дані втрачають захист
Почніть із невеликої практичної перевірки. Вам знадобиться доступ до навчального фрагмента коду або документації власного вебзастосунку та звичайний текстовий редактор. Якщо власного застосунку немає, виконуйте вправи на умовній схемі. Не використовуйте виробничі бази, чужі системи чи реальні облікові дані.
Крок 1. Намалюйте шлях одного запиту.
Візьміть знайомий власний вебзастосунок: каталог товарів, сторінку пошуку або особистий кабінет. Виберіть один елемент, через який користувач передає дані: поле пошуку, фільтр категорії або параметр API.
За 3 хвилини намалюйте три послідовні блоки:
- Клієнт — браузер або інший інтерфейс, де користувач вводить дані.
- Сервер — компонент, який приймає введення та готує SQL-запит.
- База даних — місце, де запит виконується й обробляються дані.
З'єднайте блоки двома стрілками. Під першою стрілкою запишіть, що клієнт передає серверу. Під другою — які дані сервер передає базі даних. Наприклад: текст пошуку → параметр сервера → SQL-запит.
Крок 2. Знайдіть межу довіри.
Протягом наступних 3 хвилин перевірте намальовану схему.
- Позначте місце, де введені користувачем дані вперше потрапляють до серверної логіки.
- Поставте біля нього позначку «перевірити».
- Простежте, який компонент відповідає за формування SQL-запиту.
- Якщо у застосунку є API, додайте його до схеми та позначте напрям передавання даних.
Пам'ятайте: сервер не повинен автоматично вважати введення безпечним лише тому, що воно надійшло через звичний інтерфейс. Кожен компонент, який отримує або передає дані, потрібно врахувати.
Крок 3. Порівняйте два способи побудови запиту.
Розгляньте два умовні приклади:
Перший демонструє конкатенацію рядків:
```python
user_id = "123"
query = "SELECT * FROM users WHERE id = " + user_id
```
Другий показує передавання параметра окремо:
```python
user_id = 123
cursor.execute(
"SELECT * FROM users WHERE id = %s",
(user_id,)
)
```
У другому прикладі використано поширений формат параметрів для відповідного інтерфейсу Python DB-API. У реальному застосунку синтаксис позначення параметрів залежить від драйвера бази даних.
Виконайте три дії:
- Підкресліть у першому прикладі оператор, який додає значення до тексту SQL-запиту.
- Обведіть у другому прикладі текст SQL-команди.
- Виділіть окремо значення параметра, яке передається драйверу.
За 2 хвилини запишіть різницю між прикладами одним реченням.
Висновок: параметризація відокремлює структуру запиту від значень, які передаються до нього. Водночас вона не робить автоматично безпечними всі частини динамічного SQL, наприклад назви таблиць або стовпців. Для таких конструкцій потрібні окремі контрольовані механізми формування.
Крок 4. Перевірте права облікового запису.
Відкрийте документацію або налаштування власного тестового середовища. Знайдіть обліковий запис, від імені якого застосунок звертається до бази даних.
Протягом 5 хвилин виконайте такі дії:
- Запишіть назви таблиць, до яких застосунку потрібно звертатися.
- Перерахуйте операції, необхідні для його роботи: читання, додавання або зміна записів.
- Перевірте фактичні дозволи облікового запису.
- Позначте права, які не потрібні для виконання його функцій.
Оформіть результати у двох колонках:
| Потрібно для роботи | Надано обліковому запису |
|---|---|
| Читання каталогу | Читання, зміна та адміністративні операції |
| Перегляд товарів | Додаткові права, не потрібні застосунку |
Порівняйте колонки. Якщо застосунок лише показує каталог, адміністративні права йому не потрібні.
Запишіть щонайменше один надлишковий привілей, який варто прибрати після перевірки сумісності застосунку. Це практичне застосування принципу найменших привілеїв: кожен компонент отримує лише необхідні права.
Крок 5. Перевірте журнал подій.
У навчальному або власному тестовому середовищі відкрийте приклад журналу запитів. Виділіть п'ять характеристик, які допомагають аналізувати події:
- час виконання;
- компонент, який виконав операцію;
- тип SQL-запиту;
- результат виконання;
- наявність помилки.
Перегляньте щонайменше 5 записів журналу. Позначте повторювані помилки, незвичні шаблони введення та невдалі спроби звернення до даних.
Такі сигнали можуть допомогти виявити підозрілу активність, але самі по собі ще не доводять наявність атаки.
Окремо перевірте, чи не містять журнали паролів, токенів доступу та інших секретів. Для аудиту потрібна інформація про подію, а не копія всіх даних користувача.
Крок 6. Сформулюйте перше рішення.
Виділіть 3 хвилини та виконайте три дії:
- Виберіть одну проблему, яку виявили під час попередніх перевірок.
- Запишіть конкретну зміну для її усунення.
- Визначте, як перевірите результат.
Наприклад:
- Проблема: SQL-запит формується конкатенацією рядків.
- Зміна: замінити конкатенацію параметризованим запитом.
- Перевірка: переглянути код і підтвердити, що значення передається окремо від структури запиту.
Інші можливі рішення — обмежити права облікового запису або додати статичний аналіз коду до процесу розробки.
Зафіксуйте рішення поруч зі схемою. Тепер у вас є схема руху даних, позначена межа довіри, порівняння двох способів побудови SQL-запиту, перевірка привілеїв і конкретний напрям удосконалення захисту.
Це початок роботи за системою К.О.Д.І.:
- К — Контекст: визначили архітектуру та шлях передавання даних.
- О — Оцінка: позначили точки введення й можливі ризики.
- Д — Діагностика: перевірили формування запитів і журнали подій.
- І — Ізоляція: визначили необхідні обмеження доступу та захисні зміни.
Мінітест: перевірте, що ви засвоїли
Оберіть по одній правильній відповіді на кожне з восьми запитань. За кожну правильну відповідь нарахуйте 1 бал. Максимальний результат — 8 балів.
1. Які три компоненти утворюють базовий шлях даних вебзастосунку?
а) Клієнт, сервер, база даних.
б) Браузер, журнал аудиту, антивірус.
в) Сервер, брандмауер, система резервного копіювання.
2. Чому введені користувачем дані потрібно перевіряти на сервері?
а) Тому що браузер завжди передає неправильні дані.
б) Тому що сервер не повинен автоматично довіряти отриманому введенню.
в) Тому що перевірка на сервері замінює параметризацію.
3. Який спосіб формування SQL-запиту є безпечнішим для передавання значень?
а) Конкатенація рядків.
б) Видалення всіх лапок із введення.
в) Параметризований запит.
4. Що потрібно врахувати під час використання параметризованих запитів?
а) Вони автоматично захищають будь-які назви таблиць і стовпців.
б) Для динамічних SQL-конструкцій, які не можна передати як параметри, потрібні окремі контрольовані механізми.
в) Вони працюють лише для числових значень.
5. У чому полягає принцип найменших привілеїв?
а) Кожен компонент отримує лише права, необхідні для його роботи.
б) Кожен компонент повинен мати адміністративні права.
в) Усі компоненти використовують один спільний обліковий запис.
6. Яка інформація корисна для аналізу журналу аудиту?
а) Паролі та секретні ключі користувачів.
б) Лише повний текст усіх введених користувачами даних.
в) Час події, компонент, тип операції та результат виконання.
7. Який висновок можна зробити після виявлення повторюваних помилок у журналі?
а) Система гарантовано зазнала SQL-ін'єкції.
б) Потрібно дослідити події як можливий сигнал підозрілої активності.
в) Журнали більше не потрібні.
8. Яка послідовність відповідає системі К.О.Д.І.?
а) Контекст, Оцінка, Діагностика, Ізоляція.
б) Контроль, Оптимізація, Доступ, Інсталяція.
в) Кодування, Оновлення, Деплой, Інтеграція.
Результат:
Порахуйте кількість правильних відповідей.
- 7–8 балів: ви засвоїли основи системи К.О.Д.І. і можете переходити до практичного аналізу власного вебзастосунку.
- 5–6 балів: ви розумієте основні принципи, але повторіть кроки 3–5, приділивши увагу параметризації, привілеям і журналам аудиту.
- 3–4 бали: поверніться до схеми руху даних і повторно виконайте вправи з формування SQL-запитів.
- 0–2 бали: перечитайте розділ і пройдіть усі шість кроків послідовно, перш ніж переходити до наступної теми.
Далі в повній книзі ви перейдете від цієї простої перевірки до контрольованих лабораторних сценаріїв, автоматизованого тестування, хмарної безпеки, командних вправ і проєктування власної системи реагування. Окрему увагу приділено тому, як поєднати технічні рішення з процесами команди, щоб захист не залежав від уважності одного розробника.
Коли окремі захисні рішення складаються в єдину систему, SQL-ін'єкція перестає бути загадковою загрозою і стає ризиком, яким можна предметно керувати.
Це безкоштовний уривок. Повна книга — на сторінці книги.
