
 85

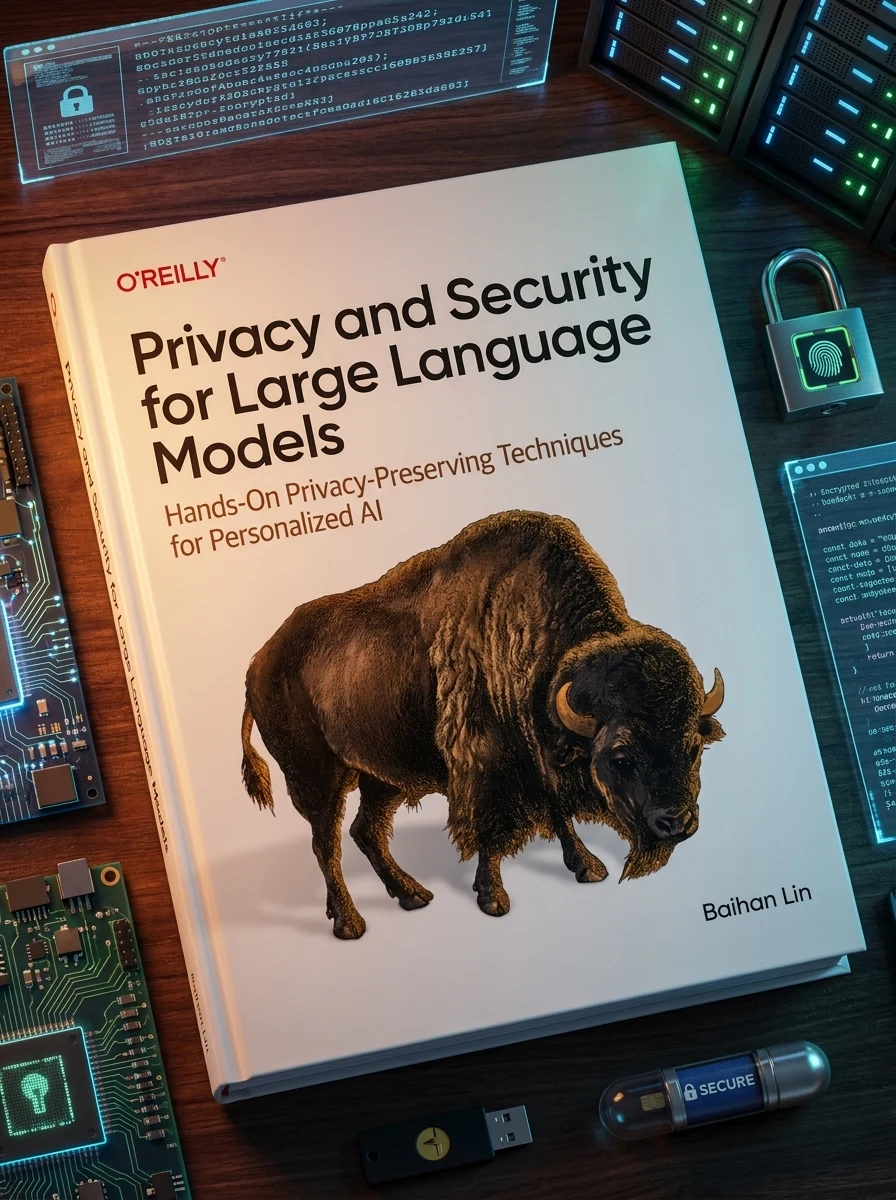
Privacy and Security for Large Language Models
✍️ Baihan LinДослідження методів захисту конфіденційності та безпеки великих мовних моделей, зокрема диференційної приватності, федеративного навчання та гомоморфного шифрування для інженерів ШІ.
«Privacy and Security for Large Language Models» Байхана Ліна присвячена захисту даних у сфері штучного інтелекту. Автор детально розглядає передові техніки, такі як диференційна приватність та федеративне навчання, адаптовані для великих мовних моделей. Книга вирішує критичні конфлікти між ефективністю AI та необхідністю збереження конфіденційності користувачів. Матеріал буде корисним для розробників, які прагнуть впроваджувати безпечні рішення.
Книга вийшла у видавництві «O'Reilly Media» 2026 року.
📝 Опис книги: Privacy and Security for Large Language Models
Dr. Baihan Lin offers a comprehensive exploration of privacy-preserving and security techniques like differential privacy, federated learning, and homomorphic encryption, applied specifically to LLMs.
⭐ Відгуки читачів
Оцінка читачів
У бурхливому морі штучного інтелекту, де мовні моделі дедалі глибше вплітаються в тканину нашого життя, питання приватності та безпеки постають як невідкладні виклики. Саме в цей критичний момент на полиці лягає праця Баіхана Ліня "Приватність та безпека для великих мовних моделей", книга, що претендує на роль надійного компаса для тих, хто шукає шляхи навігації в цих складних водах. Автор робить сміливу заявку на системний підхід, розгортаючи перед читачем панораму загроз та потенційних рішень. Особливо цінним є фокус на практичних інструментах, адже саме вони перетворюють теоретичні міркування на дієві механізми. Розробники, які прагнуть створити AI-системи, що поважають права користувачів, знайдуть тут безліч цінних порад та методик, від шифрування даних до технік анонімізації. По суті, це посібник, який допомагає побудувати етичний фундамент для майбутніх технологій. Ця книга, безсумнівно, знайде свого читача серед інженерів, науковців, дата-сайєнтистів, а також серед менеджерів продуктів, які відповідають за розробку AI-рішень. Вона буде корисною і для фахівців з кібербезпеки, яким доводиться стикатися з новими викликами, породженими стрімким розвитком мовних моделей. У певному сенсі, її можна порівняти з фундаментом, на якому будується безпечний дім – без нього все інше може виявитися нестійким. Однак, варто зауважити, що попри ґрунтовність викладу, книга залишає відчуття, що деякі аспекти, зокрема, етичні нюанси впровадження запропонованих рішень, могли б бути розкриті глибше. Технічні рішення, хоч і важливі, не завжди автоматично вирішують складні моральні дилеми, що виникають при роботі з великими обсягами персональних даних. Це, скоріше, не мінус, а радше запрошення до подальшої дискусії та самостійного осмислення. Загалом, "Приватність та безпека для великих мовних моделей" – це своєчасна та важлива праця, яка заповнює прогалину в літературі, присвяченій захисту даних у сфері AI. Це не просто збірник технічних порад, а спроба сформувати відповідальне ставлення до розробки та використання мовних моделей, що є вкрай актуальним завданням для нашого суспільства.