
 82

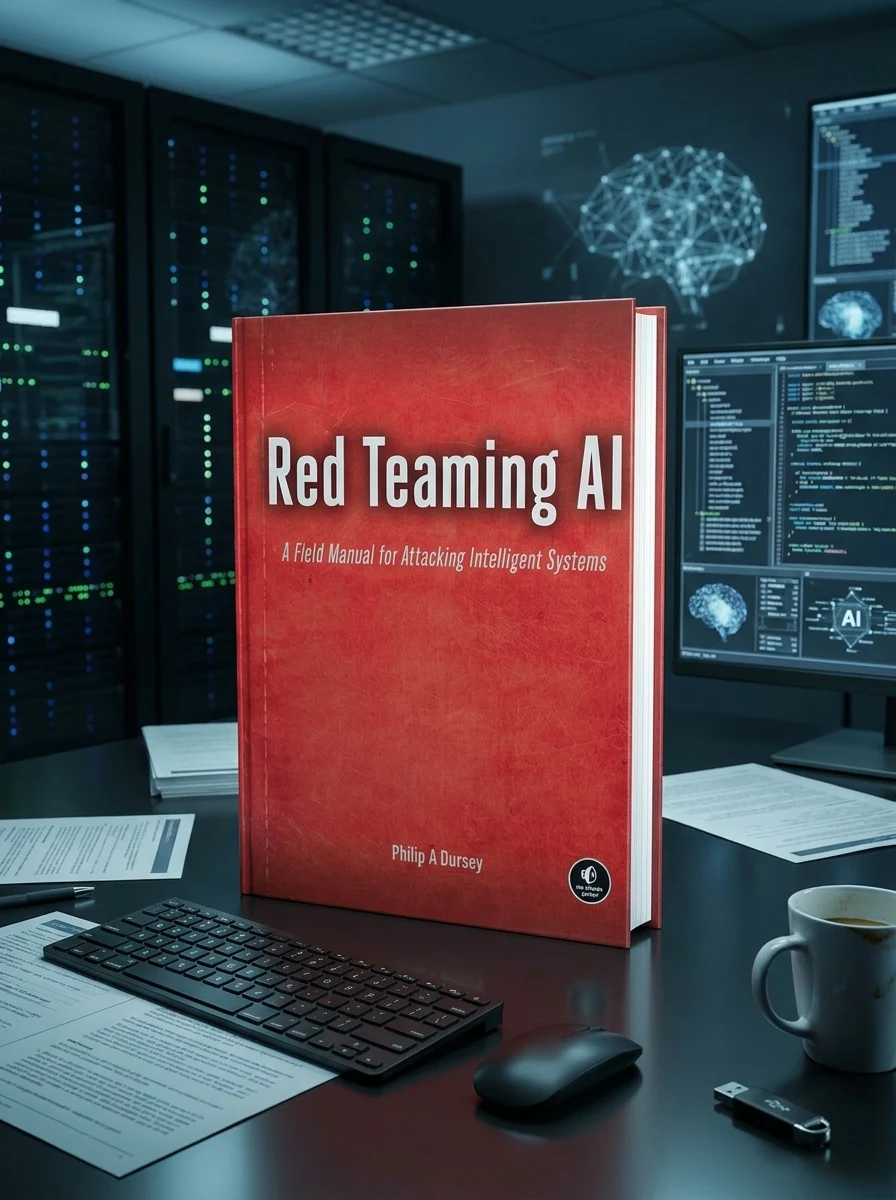
Red Teaming AI. A Field Manual for Attacking Intelligent Systems
Методологія червоного тестування штучного інтелекту для виявлення вразливостей, отруєння даних та атак на LLM.
«Red Teaming AI» Філіпа А. Дерсі — це практичний посібник з кібербезпеки інтелектуальних систем. Книга розкриває методику проактивного тестування ШІ для запобігання експлуатації вразливостей реальними ворогами. Описано техніки отруєння даних, обходу захисту та викрадення моделей. Посібник підійде фахівцям з безпеки та дослідникам AI.
Книга вийшла у видавництві «No Starch Press» 2026 року.
📝 Опис книги: Red Teaming AI. A Field Manual for Attacking Intelligent Systems
AI is no longer a futuristic concept—it’s embedded in critical systems shaping finance, healthcare, infrastructure, and national security. But with this power comes unprecedented risk. Red Teaming AI arms you with the mindset, methodology, and tools to proactively test and secure intelligent systems before real adversaries exploit them.
Written for security professionals, researchers, and AI practitioners, this field manual goes beyond theory. You’ll learn how to map the new AI attack surface, anticipate adversarial moves, and simulate real-world threats to uncover hidden vulnerabilities.
You’ll Learn How To:
Think in graphs, not checklists: trace attack paths through interconnected AI components, data pipelines, and human interactions
Poison the well: explore how adversaries corrupt training data to implant backdoors and erode model integrity
Fool the oracle: craft evasion attacks that manipulate AI perception at decision time
Hijack conversations: execute prompt injection attacks that turn Large Language Models into insider threats
Steal the brain: probe for model extraction and privacy attacks that compromise valuable IP
Conduct full-spectrum campaigns: use the STRATEGEMS framework and the AI Kill Graph to plan, execute, and report professional-grade red team engagements
Traditional security methods can’t keep up with adversarial AI. From manipulated financial agents to compromised autonomous vehicles, real-world failures have already caused billions in losses and threatened lives. Red Teaming AI equips you to meet this challenge with practical techniques grounded in real attack scenarios and cutting-edge research.
Table of contents
Introduction
Part I: The Adversarial Playbook: Mindset & Methodology
Chapter 1: The New Attack Surface: Thinking in Graphs
Chapter 2: The Engagement: An AI Red Teamer's Methodology
Part II: The AI Kill Graph: Core Attack Techniques
Chapter 3: Reconnaissance: Mapping the AI Terrain
Chapter 4: Poisoning the Well: Corrupting AI Data
Chapter 5: Fooling the Oracle: Evasive Attacks at Inference
Chapter 6: Hijacking the Conversation: LLM Prompt Injection
Chapter 7: Seizing Control: Agentic System Exploitation
Chapter 8: Stealing the Brain: Model Extraction and Privacy Attacks
Part III: The Campaign: Execution & Impact
Chapter 9: Graphs of Pain: Advanced Attack Sequences
Chapter 10: The Endgame: Reporting for Maximum Impact
Chapter 11: The Next Frontier: The Future of AI Red Teaming
References
⭐ Відгуки читачів
Оцінка читачів
У світі, де штучний інтелект стрімко перетворюється з футуристичної мрії на невід’ємну частину нашого буття, виникає нагальна потреба у глибокому розумінні його вразливостей. Саме цю нішу майстерно заповнює праця Філіпа А. Дерсі "Червона команда ШІ: польовий посібник для атак на інтелектуальні системи". Це не просто чергова книга з кібербезпеки; це детальний, практично орієнтований путівник, що запрошує читача стати своєрідним "адвокатом диявола" у світі штучного інтелекту. Автор запрошує нас у захопливу подорож лабіринтами потенційних загроз, розкриваючи тонкощі того, як можна "обдурити", зламати чи маніпулювати сучасними ШІ-системами. Сила твору Дерсі полягає в його безкомпромісній практичності. Він не блукає абстрактними міркуваннями, а пропонує конкретні методики, інструменти та стратегії, які можуть бути використані як для виявлення слабких місць, так і для побудови стійкішого захисту. Це справжній "польовий посібник", який можна (і потрібно) брати до рук під час роботи. Читачі, які мають досвід у сфері кібербезпеки, машинного навчання чи розробки інтелектуальних систем, знайдуть тут неоціненний ресурс. Книга Дерсі стане цінним доповненням до арсеналу для тих, хто прагне зрозуміти, як працюють атаки на зразок "отруєння даних" чи "обхід фільтрів", і, головне, як цьому протидіяти. Вона чудово доповнює класичні праці з безпеки, але фокусується саме на специфіці атаки на ШІ, що робить її унікальною. Однак, варто зауважити, що попри свою глибину, книга вимагає від читача певного базового рівня розуміння принципів роботи машинного навчання. Іноді Дерсі оперує термінологією, яка може бути незрозумілою для абсолютного новачка, що робить її радше для професіоналів, ніж для широкого загалу. Тим не менш, це не применшує її цінності як експертного видання, що розширює горизонти розуміння безпеки інтелектуальних систем.